Sustainable Finance | Financial Literacy | Sustainable Future

युरोपका सुपरमार्केटमा कसरी भयो फ्रिजमा साइबर आक्रमण ?
 मंगलबार, १७ कार्तिक २०८३, राति १०:५८
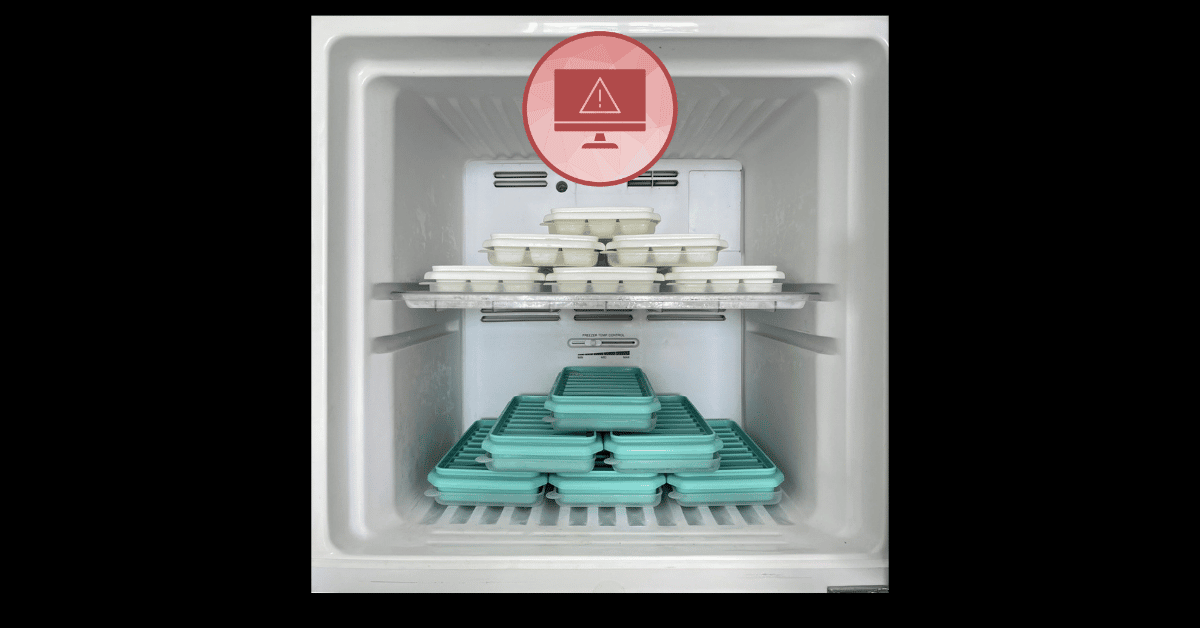
काठमाडौं । साइबर आक्रमण अब कम्प्युटर, मोबाइल, बैंकिङ प्रणाली र सरकारी सर्भरमा मात्र सीमित रहेन। इन्टरनेटसँग जोडिएका फ्रिज तथा फ्रिजरसमेत ह्याकरको निशानामा पर्न थालेका छन्। युरोपका आठ देशका सुपरमार्केटमा भएको साइबर आक्रमणले डिजिटल प्रविधिको सामान्य कमजोरीले समेत ठूलो आर्थिक तथा भौतिक क्षति पुर्याउन सक्ने जोखिम उजागर गरेको छ।
युरोपेली सुपरमार्केटहरूमा सोमबार भएको दोस्रो चरणको साइबर आक्रमणका कारण फ्रिज तथा फ्रिजरको तापक्रम अनधिकृत रूपमा परिवर्तन गरिएको थियो। त्यसपछि ठूलो परिमाणमा खाद्यवस्तु नष्ट गर्नुपरेको अन्तर्राष्ट्रिय समाचार संस्था रोयटर्सले जनाएको छ।
यसअघि करिब तीन साताअघि फ्रान्सका दर्जनौँ सुपरमार्केटमा यस्तै प्रकृतिको साइबर आक्रमण भएको थियो। पछिल्लो आक्रमणबाट स्विडेन, जर्मनी, बेल्जियमलगायत युरोपका आठ देशका सुपरमार्केट प्रभावित भएका छन्।
कसरी भयो फ्रिजमा साइबर आक्रमण ?
सामान्यतया ठूला सुपरमार्केटमा प्रयोग हुने फ्रिज तथा फ्रिजर आधुनिक डिजिटल नियन्त्रण प्रणालीबाट सञ्चालन हुन्छन्। यस्ता उपकरणमा तापक्रम नियन्त्रण गर्ने कन्ट्रोलर (Refrigeration Controller) जडान गरिएको हुन्छ। यसले फ्रिजको तापक्रम, कम्प्रेसर तथा चिस्यान कायम राख्ने अन्य प्रणालीको सञ्चालन व्यवस्थापन गर्छ।
प्राविधिकहरूले टाढैबाट उपकरणको अवस्था अनुगमन गर्न र आवश्यक मर्मत गर्न सकून् भनेर कतिपय नियन्त्रण प्रणाली इन्टरनेट तथा नेटवर्कसँग जोडिएका हुन्छन्।
यस्ता प्रणालीमा सुरक्षा कमजोरी रहेमा अनधिकृत व्यक्तिले डिजिटल माध्यमबाट पहुँच बनाउन सक्ने जोखिम हुन्छ। ह्याकरले नियन्त्रण प्रणालीमा पहुँच बनाएपछि फ्रिजको तापक्रम नियन्त्रणमा हस्तक्षेप गर्न सक्छन्।
यस घटनामा पनि फ्रिजको डिजिटल नियन्त्रण प्रणालीलाई लक्षित गरी तापक्रम बढाइएको थियो। तापक्रम नियन्त्रणमा गडबडी भएपछि चिस्यानमा राख्नुपर्ने खाद्यवस्तु बिग्रिने अवस्था सिर्जना भयो। परिणामस्वरूप सुपरमार्केटहरूले ठूलो परिमाणमा खाद्यवस्तु फाल्नुपरेको थियो।
यद्यपि आक्रमणकारीले कुन प्राविधिक विधि प्रयोग गरेर प्रणालीमा प्रवेश गरे भन्ने विस्तृत विवरण र आक्रमणकारीको पहिचान सार्वजनिक भइसकेको छैन।
आठ देशका सुपरमार्केट प्रभावित
स्विडेनको सुपरमार्केट चेन कूप (Coop) ले साइबर आक्रमणपछि आफ्नो प्रणालीको सुरक्षा स्तरोन्नति गर्न थालेको छ। कम्पनीले पुरानो ४जी नेटवर्क र मोडेमको सट्टा ५जी नेटवर्क तथा आधुनिक मोडेम प्रयोग गर्ने प्रक्रिया अघि बढाएको जनाएको छ।
आक्रमणबाट प्रभावित भएका सातवटा स्टोर पुनः सञ्चालनमा आइसकेका छन्। तर सुरक्षाका लागि ती स्टोरका रेफ्रिजरेसन प्रणालीलाई इन्टरनेटबाट विच्छेद गरिएको कम्पनीले जनाएको छ।
कम्पनीले आफ्नो सम्पूर्ण स्टोर नेटवर्कमा सम्भावित सुरक्षा कमजोरी पहिचान गर्न विस्तृत परीक्षणसमेत गरिरहेको छ।
स्विडेनकै अर्को सुपरमार्केट सञ्चालक आईसीए (ICA) का अनुसार सोमबारको आक्रमणबाट प्रभावित भएका उसका २३ वटा स्टोरका उपकरण कम्पनीको केन्द्रीय व्यवस्थापन नेटवर्कभन्दा बाहिर जोडिएका थिए।
जर्मनीको सुपरमार्केट सञ्चालक एडेका (Edeka) को राइसबाकस्थित एउटा स्टोरका फ्रिजसमेत ह्याक भएका थिए। कम्पनीका अनुसार स्वतन्त्र व्यवसायीमार्फत सञ्चालित स्टोरहरूमा एउटै प्रकारको रेफ्रिजरेसन प्रणाली प्रयोग हुँदैन।
यस्तै, फ्रान्समा तीन साताअघि आक्रमणको निशानामा परेको क्यारफोर (Carrefour) का बेल्जियमस्थित थप १५ फ्रेन्चाइज स्टोरमा सोमबार यस्तै साइबर आक्रमण भएको थियो।
पुरानो प्रविधि र कमजोर सुरक्षाले बढायो जोखिम
फ्रिज तथा रेफ्रिजरेसन प्रणालीसम्बन्धी सफ्टवेयर उपलब्ध गराउने डेनिस कम्पनी ड्यानफस (Danfoss) का प्रणालीसमेत पुनः आक्रमणको निशानामा परेका छन्।
कम्पनीले पछिल्लो तीन सातादेखि आफ्ना ग्राहकलाई प्रणाली सुरक्षित राख्न सहयोग गरिरहेको जनाएको छ। कम्पनीले रेफ्रिजरेसन प्रणालीलाई प्रत्यक्ष रूपमा सार्वजनिक इन्टरनेटमा पहुँचयोग्य नराख्न सुझाव दिएको छ।
डेलोइटका साइबर सुरक्षा विज्ञ फ्र्याङ्क ग्रोनेवेगेनले सुपरमार्केट सञ्चालकहरूलाई तत्काल आफ्ना फ्रिज कन्ट्रोलरको सुरक्षा अवस्था जाँच गर्न आग्रह गरेका छन्।
उनका अनुसार उपकरणमा सुरक्षा कमजोरी छ कि छैन, इन्टरनेटसँग जोडिएको छ कि छैन, नवीनतम सुरक्षा अपडेट उपलब्ध छ कि छैन तथा निर्माता कम्पनीबाट प्राविधिक सहयोग प्राप्त भइरहेको छ कि छैन भन्ने सुनिश्चित गर्न आवश्यक छ।
प्रणालीको सुरक्षा अवस्थाबारे जानकारी नभएमा तत्काल सार्वजनिक इन्टरनेटबाट विच्छेद गर्नुपर्ने उनको सुझाव छ। इन्टरनेटबाट विच्छेद गर्दा मूल सुरक्षा कमजोरी समाधान नहुने भए पनि ह्याकरको पहुँच रोक्न र जोखिम सीमित गर्न सहयोग पुग्ने उनले बताएका छन्।
बेलायतको राष्ट्रिय साइबर सुरक्षा केन्द्र (NCSC) का प्रमुख रिचर्ड होर्नले पुरानो प्रविधिले ह्याकरहरूको बढ्दो क्षमतासँग तालमेल गर्न नसक्दा यस्ता अवरोध आगामी दिनमा अझ बारम्बार देखिन सक्ने चेतावनी दिएका छन्।
कसले गर्यो आक्रमण ?
पछिल्लो साइबर आक्रमणको जिम्मेवारी अहिलेसम्म कुनै व्यक्ति वा ह्याकर समूहले लिएको पुष्टि भएको छैन। आक्रमणकारीको पहिचान र उद्देश्यबारे पनि आधिकारिक निष्कर्ष सार्वजनिक भएको छैन।
स्विडेनमा सोमबारको घटनापछि करिब १० वटा प्रहरी उजुरी दर्ता भएका छन्। थप उजुरी आउन सक्ने प्रहरीले जनाएको छ।
बेलायतमा साना मासु प्रशोधन उद्योगलाई समेत ह्याकरहरूले निशाना बनाउने प्रयास गरेका थिए। तर त्यसको प्रभाव न्यून रहेको राष्ट्रिय साइबर सुरक्षा केन्द्रका प्रमुख होर्नले बताएका छन्।
साइबर सुरक्षाको नयाँ चुनौती : डिजिटल आक्रमणबाट भौतिक क्षति
यस घटनाले इन्टरनेट अफ थिङ्स (Internet of Things–IoT) र औद्योगिक नियन्त्रण प्रणाली (Industrial Control Systems) को सुरक्षासम्बन्धी गम्भीर प्रश्न उठाएको छ।
इन्टरनेट अफ थिङ्स भन्नाले फ्रिज, क्यामेरा, सेन्सर, स्मार्ट मिटर, औद्योगिक मेसिनलगायत इन्टरनेटसँग जोडिएर सूचना आदानप्रदान तथा सञ्चालन गर्न सक्ने उपकरणलाई बुझिन्छ।
यस्ता उपकरणमा सुरक्षा कमजोरी रहेमा ह्याकरले डिजिटल प्रणालीमा अनधिकृत पहुँच बनाएर वास्तविक भौतिक उपकरणको सञ्चालनमा समेत हस्तक्षेप गर्न सक्छन्। यसलाई साइबर–भौतिक आक्रमण (Cyber-Physical Attack) भनिन्छ।
यसको प्रभाव खाद्यवस्तु नष्ट हुने घटनामा मात्र सीमित नहुन सक्छ। उद्योग, ऊर्जा, यातायात, स्वास्थ्य सेवा तथा आपूर्ति शृङ्खलामा प्रयोग हुने डिजिटल नियन्त्रण प्रणालीमा पनि यस्तै जोखिम रहन सक्छ।
युरोपेली संघको साइबर सुरक्षा निकाय (ENISA) ले विभिन्न सदस्य राष्ट्रका खुद्रा व्यापार क्षेत्रमा भएका ठूला साइबर आक्रमणले अन्तरदेशीय सहकार्य, सूचनाको तीव्र आदानप्रदान र समन्वित प्रतिकार्यको आवश्यकता देखाएको जनाएको छ।
यस घटनाले संस्थाहरूले साइबर सुरक्षालाई केवल कम्प्युटर र सर्भरको सुरक्षाका रूपमा मात्र नहेरी इन्टरनेटसँग जोडिएका सम्पूर्ण उपकरण तथा भौतिक पूर्वाधारको सुरक्षासमेत प्राथमिकतामा राख्नुपर्ने देखाएको छ।
नियमित सुरक्षा अपडेट, बलियो प्रमाणीकरण प्रणाली, नेटवर्क विभाजन, पहुँच नियन्त्रण तथा पुराना उपकरणको समयमै स्तरोन्नति नगरेमा डिजिटल प्रविधिमा निर्भर व्यावसायिक प्रणालीहरू ठूलो जोखिममा पर्न सक्ने देखिएको छ।
साइबर सुरक्षाको चुनौती अब सूचना चोरीमा मात्र सीमित छैन; डिजिटल प्रणालीमाथिको आक्रमणले वास्तविक वस्तु, सेवा, व्यापार र अर्थतन्त्रलाई समेत प्रभावित गर्न सक्छ भन्ने युरोपेली सुपरमार्केटको घटनाले स्पष्ट पारेको छ।




प्रतिक्रिया 0